
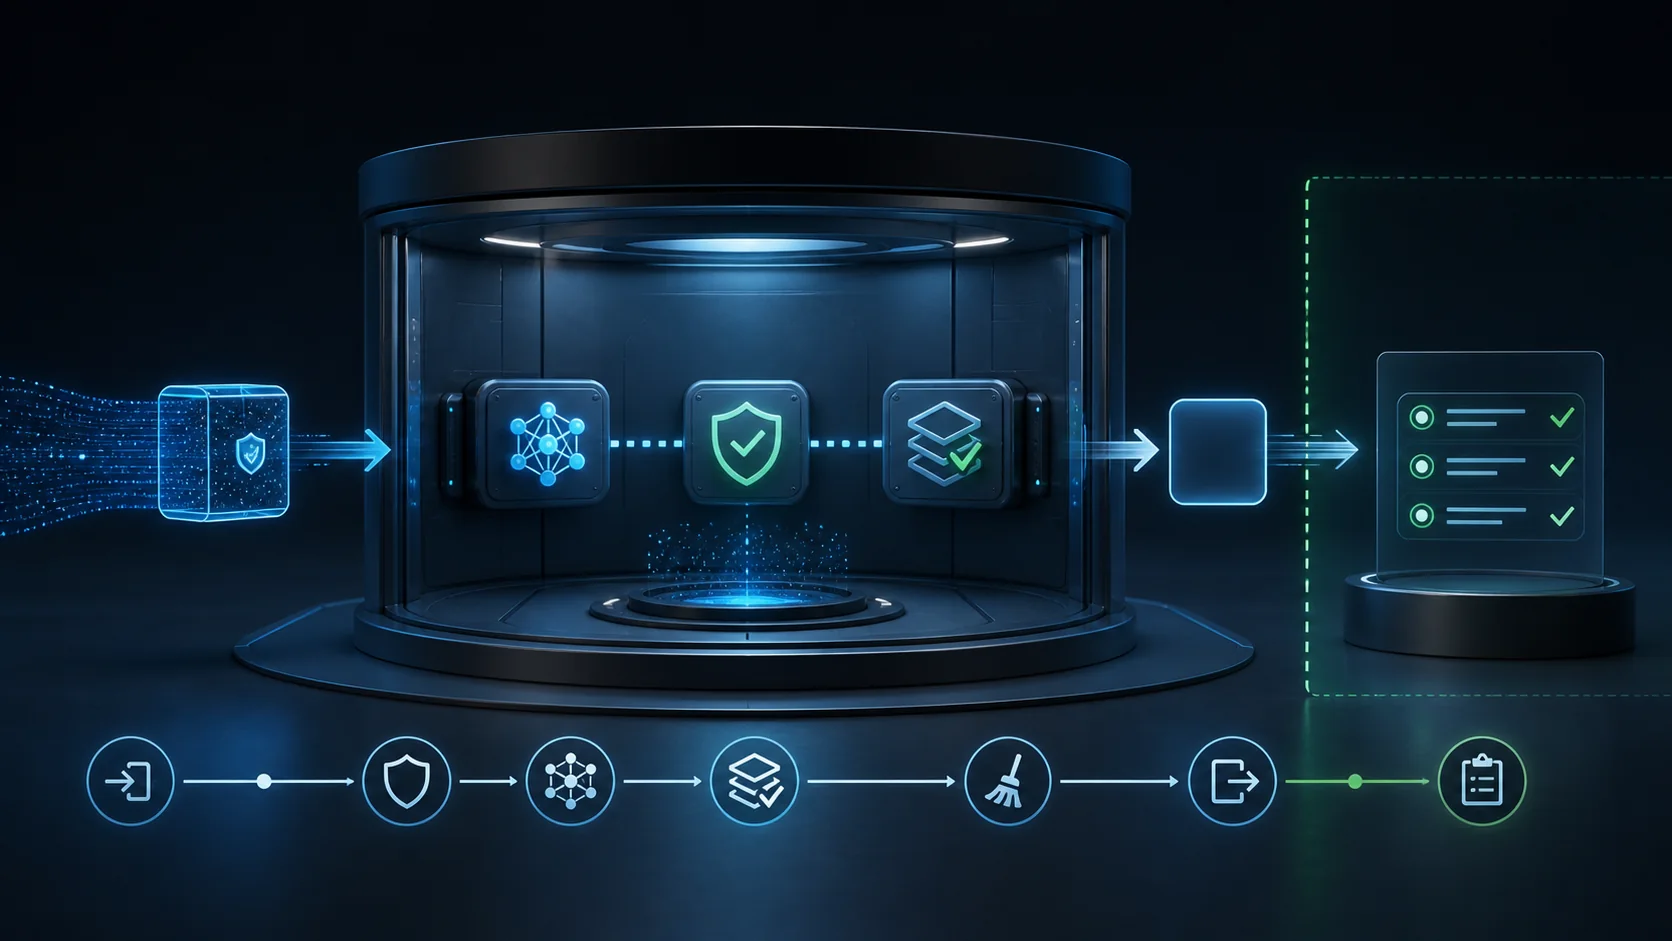
实际使用与边界
适用场景:评估 ZDR API 工作流时,可以用本文检查内容、工具、日志、密钥、保留和滥用升级路径,再决定是否采购或上线。
边界:Private Safety Processing 在公告中仍是预览功能。可用性、配置、法律例外和技术细节可能变化;本文不是合规认证或法律建议。
公告用普通话怎么理解
OpenAI 在 2026 年 8 月 19 日宣布,正在为符合条件的 Zero Data Retention 部署预览 Private Safety Processing。OpenAI 将 ZDR 描述为请求处理后不保留提示词和回答、客户内容也不提供给 OpenAI 员工审阅的配置。新层用于在不让员工看到底层内容的情况下,识别相关交互之间的风险模式。但它仍是预览功能,不是对所有 API 配置的统一承诺。
为什么只检查单次请求不够
单个请求可能看起来无害,连续交互却可能暴露滥用、凭证探测,或代理越权继续执行的迹象。OpenAI 表示现有 ZDR 兼容保护主要逐次评估,而 Private Safety Processing 试图跨相关交互识别模式。这里的工程取舍很明确:更多上下文有利于检测,但也可能增加隐私暴露;该设计试图保留风险信号,同时限制内容访问。
哪些内容据称仍由客户控制
OpenAI 表示,在 ZDR 部署中客户内容留在客户控制的基础设施上;它也在开发一种由客户控制密钥、但内容存储在 OpenAI 基础设施上的选项。两种情况下,自动系统都可以返回范围有限的安全信号,而不把提示词和回答交给员工。需要注意的是,‘表示’不等于你的配置已经完成独立验证,资格、端点和实现细节仍需确认。
不要忽略的例外
公告提到,疑似儿童性虐待材料的图片可能继续被保留,用于人工审查和报告。这不是否定 ZDR,而是提醒我们隐私承诺都有范围和例外。生产环境的数据流文档应该写明内容类型、保留路径、滥用升级、地区、子处理方和日志,而不是只写一个营销标签。
一份可执行的检查清单
启用敏感工作流前,确认具体 ZDR 资格与端点配置;绘制提示词、工具输出、文件、追踪记录和应用日志的数据流;确定加密密钥由谁控制;测试删除与事件响应;记录应用自身保留了什么。对代理系统,还要写清授权边界和停止条件。供应商减少内容访问,并不会让你自己的日志、浏览记录和复制的对话自动消失。
有用的结论
Private Safety Processing 指向一种更好的企业模式:安全系统可以根据风险信号进行判断,而不必把客户内容变成供应商侧的永久档案。但公告不能证明每个 ZDR 部署都符合某项监管标准,也不能替代威胁建模和供应商审查。等技术白皮书和上线细节公布后,再把它放进自己的数据流和合规要求中验证。
常见问题
Zero Data Retention 是否意味着 OpenAI 永远不能保留任何内容?
不是。ZDR 是有范围的部署承诺,OpenAI 公告明确提到疑似儿童性虐待材料图片的例外。应以当前服务条款、端点资格和滥用处理政策为准。
Private Safety Processing 已经普遍可用了吗?
根据 8 月 19 日公告,还没有。OpenAI 说它正在与早期客户测试,并计划在 2026 年 9 月分享技术白皮书。